Veri Koruma
KVKK'dan İlke Kararı: İşverenin Kurumsal E‑Posta Denetimine Sınır
İletişim aracının işverene ait olması, sınırsız denetim yetkisi vermiyor: KVKK Kurulu'ndan iş iletişim kanallarının denetimine ilişkin 16 maddelik ilke kararı.
Kişisel Verileri Koruma Kurulu’nun 16 Eylül 2026 tarihli ve 2026/2035 sayılı ilke kararı, 8 Ekim 2026 tarihli ve 33394 sayılı Resmî Gazete’de yayımlandı. Karar, KVKK’nın 15. maddesinin altıncı fıkrasına dayanıyor. İşverenlerin kurumsal e-posta başta olmak üzere iş iletişim kanallarını denetlerken uyması gereken esasları 16 başlık altında belirliyor. Kararın özü şu: İletişim aracının işverene ait olması ya da işyerinde kullanılması, işverene sınırsız ve mutlak bir denetim yetkisi vermiyor.
Kapsam
Kurul, denetimin işverenin yönetim hakkı ile çalışanın Anayasa’nın 20. maddesindeki kişisel verilerin korunmasını isteme hakkı ve 22. maddesindeki haberleşme hürriyeti arasında bir denge gerektirdiğini vurguluyor. Karar yalnızca e-postayı kapsamıyor. Kurum içi mesajlaşma uygulamaları, müşteri ilişkileri ve talep yönetim sistemleri ile toplantı platformlarındaki sohbet ve kayıt alanları da somut olaya göre kapsama giriyor.
Öne çıkan ilkeler
Log kaydına bakmak da veri işlemedir. İçeriğe erişmeden yalnızca trafik ve log kayıtlarının incelenmesi de KVKK’nın genel ilkelerine, işleme şartlarına, aydınlatma ve veri güvenliği yükümlülüklerine tabidir (ilke 1).
İş amaçlı ve özel kullanım ayrılmalıdır. İşverenin özel kullanıma ilişkin kuralları açık ve çalışan tarafından bilinebilir olmalıdır. Özel kullanım yasak olsa bile sürekli ve aralıksız gözetim ölçülü sayılmaz. Çalışanın özel nitelikteki yazışmaları denetim dışında kalmalıdır (ilke 2–3).
Teknik erişim, hukuki yetki değildir. Sisteme teknik olarak erişebilmek, çalışanın kişisel e-posta, mesajlaşma ya da sosyal medya hesaplarındaki yazışmalara erişme yetkisi vermez (ilke 4).
Genel bir duyuru yetmez. Çalışan denetimden önceden bilgilendirilmelidir. Ancak “kurumsal e-posta denetlenebilir” türünden genel bir bildirim yeterli değildir. KVKK m. 10’a uygun aydınlatmada şunlar yer almalıdır: hukuki sebep, amaç, kapsam, denetimin log kaydıyla mı içerikle mi yapılacağı, içeriğe hangi hâllerde erişileceği, saklama süresi ve çalışanın m. 11 kapsamındaki hakları (ilke 5–7).
Açık rıza öncelikli dayanak değildir. İş ilişkisindeki güç dengesizliği nedeniyle açık rıza kural olarak esas alınmamalıdır. Denetim, somut olaya göre KVKK m. 5/2’nin (ç), (e) veya (f) bentlerine dayandırılabilir. Bu şartların varlığı da sınırsız bir yetki doğurmaz (ilke 8).
Denetim kademeli olmalıdır. Amaca daha az müdahaleci bir yolla ulaşılabiliyorsa daha ağır bir yönteme başvurulamaz. Kötüye kullanım filtreleme gibi teknik yollarla önlenebiliyorsa genel bir denetim hakkı doğmaz. İçerik denetimi ancak trafik verisi yetersiz kaldığında, somut bir şüphe varsa ve iddiayla sınırlı olarak yapılabilir (ilke 9–11).
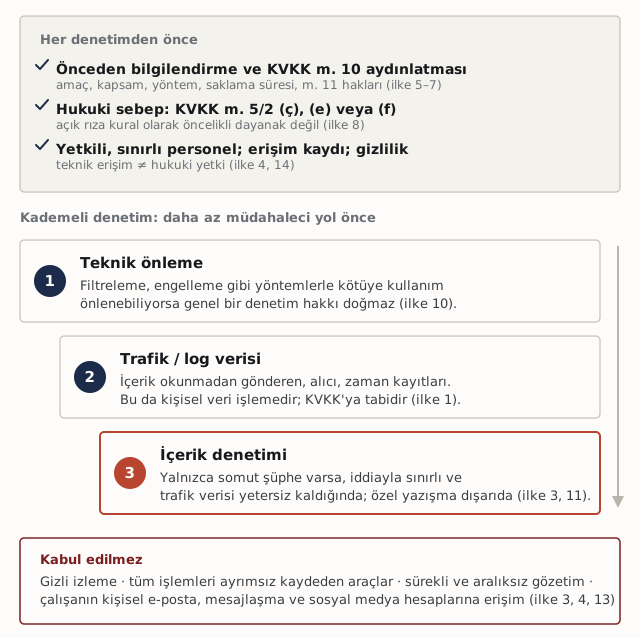
Gizli izleme hukuka aykırıdır. Önceden bilgilendirilmeyen gizli izleme yöntemleri ve tüm işlemleri ayrımsız kaydeden araçlarla yapılan denetim hukuka aykırı sayılacaktır (ilke 13).
Erişim sınırlı ve kayıt altında olmalıdır. Yazışmalardaki özel nitelikli veriler ve üçüncü kişilere ait veriler gözetilmelidir. Verilere yalnızca yetkilendirilmiş sınırlı sayıda personel erişebilmeli, erişim kayıtları tutulmalıdır (ilke 12, 14).
İş ilişkisi bitince hesap kapatılmalıdır. Kural olarak hesap yeni erişimlere kapatılmalı, hukuki dayanağı kalmayan veriler imha edilmelidir. İş sürekliliği gibi amaçlarla sınırlı ve süreli yönlendirme veya arşivleme somut olaya göre değerlendirilebilir (ilke 15).
Kurul, yükümlülüklere uyulmadığını tespit ederse KVKK m. 18 uyarınca idari işlem tesis edecek (ilke 16).
Ne yapılmalı?
İşverenlerin kurumsal iletişim araçlarına ilişkin kullanım politikalarını, aydınlatma metinlerini ve iç soruşturma prosedürlerini karar ışığında gözden geçirmesi gerekiyor. Çalışanlar ise kararın çizdiği sınırları aşan denetimlere karşı KVKK m. 11 kapsamındaki haklarını kullanabilir.
Kaynak: Kişisel Verileri Koruma Kurulunun 16/09/2026 tarihli ve 2026/2035 sayılı İlke Kararı, Resmî Gazete, 8 Ekim 2026, Sayı: 33394.